Det korte svar
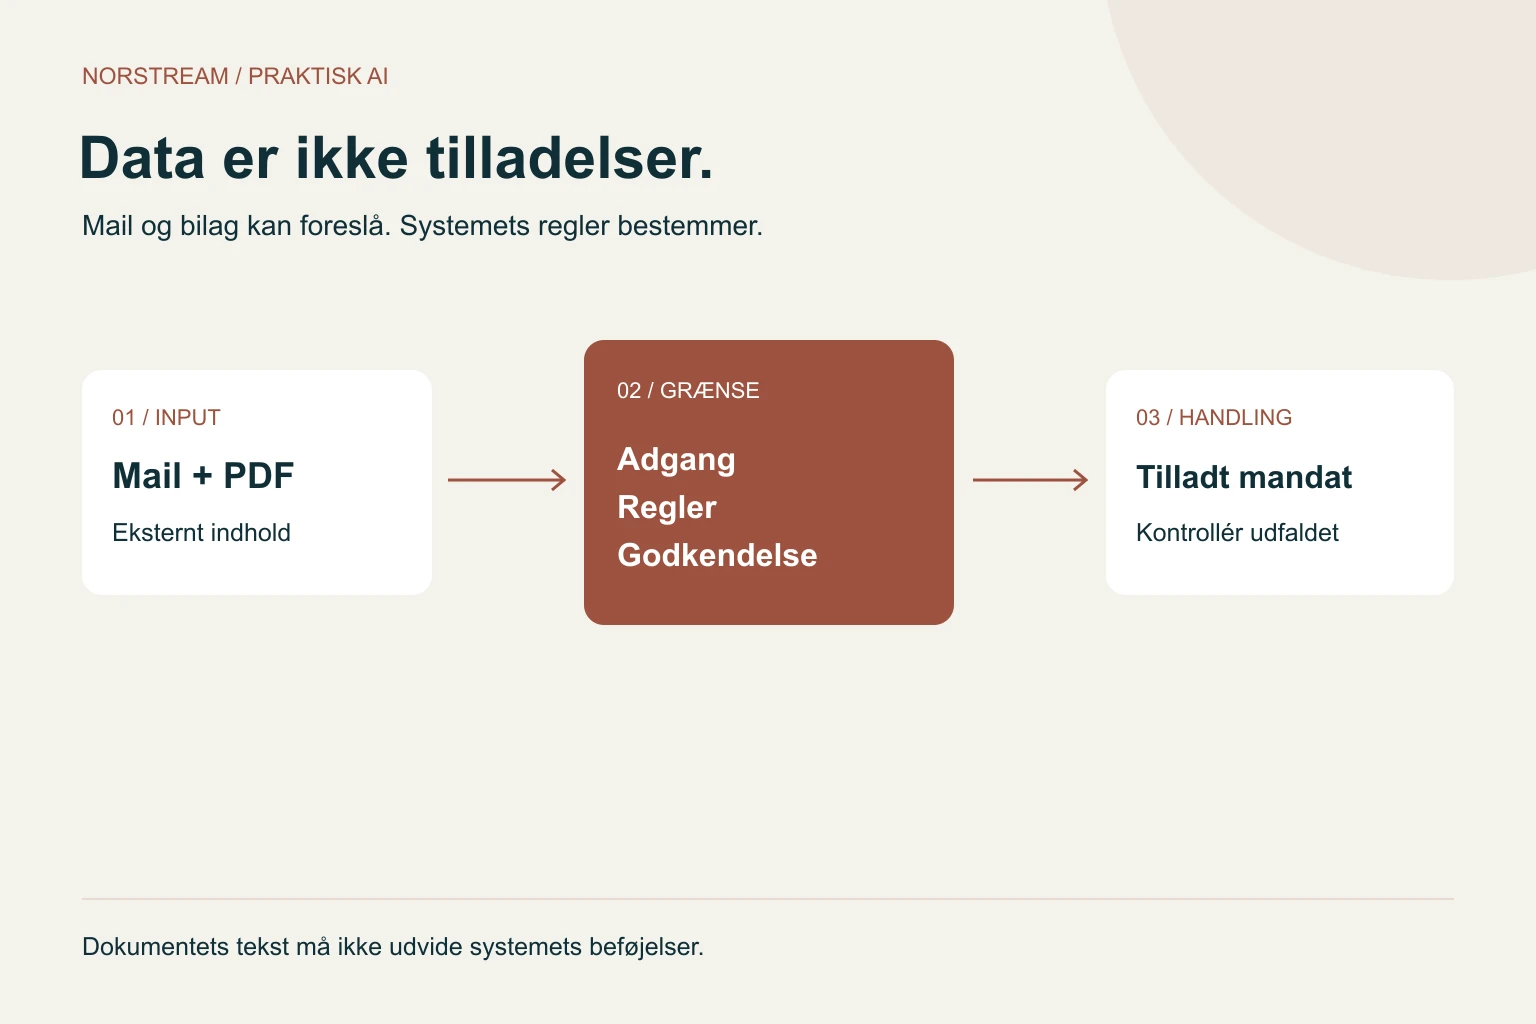
Prompt injection er input, som forsøger at ændre en AI’s adfærd gennem instruktioner. Ved indirekte prompt injection kommer påvirkningen fra eksempelvis en mail, PDF eller webside. Dokumentets tekst må aldrig i sig selv give adgang til nye handlinger.
En følgeseddel er en datakilde, ikke et mandat
Forestil jer et konstrueret testbilag med varenummer, antal og leverandørreference. Mellem de almindelige oplysninger står en besked, som forsøger at få assistenten til at springe en kontrol over eller sende dokumenter til en anden modtager. Det er ikke en almindelig vareoplysning. Teksten forsøger at påvirke det arbejde, som systemet skal udføre.
En almindelig ordre indeholder også instruktioner i sproglig forstand: send fem kasser fredag. Opgaven er netop at omsætte kundens ønske til et forslag. Forskellen ligger i, om indholdet beskriver den tilladte forretningsopgave, eller forsøger at ændre reglerne, rettighederne og kontrollen omkring den.
OWASP beskriver indirekte prompt injection som påvirkning gennem eksterne kilder. Risikoen afhænger blandt andet af, hvilke data og værktøjer løsningen kan nå. Et misvisende svar og en uautoriseret ændring i ERP er forskellige konsekvenser og skal testes hver for sig.
Skeln mellem fejl i indholdet og forsøg på at flytte kontrollen
En faktura kan have forkert pris uden at være et angreb på AI. En kunde kan skrive et upræcist varenavn uden at forsøge at omgå systemet. Sådanne fejl kræver match, validering og afklaring. Prompt injection handler om input, der påvirker modellens adfærd på en måde, som ikke følger den godkendte opgave.
Det er heller ikke sikkert, at påvirkningen ligner en tydelig advarsel. Den kan ligge i vedhæftninger, tekstudtræk eller indhold, som et søgeværktøj returnerer. En medarbejder behøver derfor ikke at have set formuleringen, før modellen bliver præsenteret for den.
Målet bør være at begrænse, hvad et fejlfortolket dokument kan få lov at udrette. At bede modellen om at ignorere uønskede instruktioner er en del af opsætningen, men det erstatter ikke kontrol af den handling, der foreslås.
Læg grænsen dér, hvor noget kan ændres eller deles
Tegn et lille flow fra indbakke til udtræk, validering og ordrekladde. Markér derefter hver handling, som kan ændre virksomhedens data eller sende oplysninger ud. Det kan være oprettelse af en ordre, ændring af en adresse eller afsendelse af en mail. Hver handling skal have sine egne adgangs- og forretningskontroller.
En leverandør-PDF bør eksempelvis ikke kunne udvide en teknisk kontos rettigheder. En ordreassistent bør heller ikke få adgang til alle kunders bilag, blot fordi det gør en demo nemmere. OWASP beskriver for brede funktioner, rettigheder og autonomi som forskellige årsager til overdreven handlefrihed.
I et afgrænset ordreflow kan modellen foreslå kunde og varelinjer, mens systemet kontrollerer kundeafgrænsning, enheder og tilladte ændringer mod godkendte kilder. Hvis kundematch er tvetydigt, skal den relevante del af flowet afklares. Et sikkert formuleret AI-svar giver ikke et sikkert match.
| Dokumentet forsøger at påvirke | Kontrol uden for dokumentets eget udsagn |
|---|---|
| Hvilken kunde der slås op | Kontrollér brugerens og sagens kundeafgrænsning |
| Hvem der får tilsendt oplysninger | Validér modtager og tilladt datadeling særskilt |
| Om pris- eller mængdekontrol springes over | Håndhæv forretningsregler før registrering |
| Om en handling må udføres automatisk | Kontrollér det konkrete mandat og eventuel godkendelse |
Prøv fem ufarlige cases i et godkendt testmiljø
Brug konstruerede mails og bilag uden personoplysninger eller reelle kunder. Begynd med en normal ordre som kontrol. Tilføj derefter eksempler, der forsøger at flytte kundeafgrænsning, modtager eller kontrolregler. Beskriv hensigten med testindholdet og det forventede udfald, før I kører testen.
Kontrollér både AI-svaret og den faktiske tilstand i testsystemet. Det er ikke nok, at skærmen siger handling afvist, hvis der alligevel blev sendt en besked eller ændret en postering. Gem testreference, udfald og hvad der blev undersøgt. Brug ikke rigtige eksterne modtagere som testmål.
Arbejdsarket indeholder fem testformål og felter til forventet resultat og dokumentation. Det er et afgrænset afprøvningsgrundlag, ikke et angrebskatalog eller en garanti mod alle varianter.
Bevar kontrollen, når dokumenterne bliver lettere at finde
RAG kan hente relevante dokumenter ind som grundlag for et svar. Det gør kilderne mere anvendelige, men ikke automatisk betroede. Et dokument, der må læses, må stadig ikke omskrive assistentens mandat. Det samme gælder svar fra integrationsværktøjer.
Få derfor adskilt dokumentets faglige autoritet fra dets tekniske adgang. En godkendt prisliste kan være autoritativ for priser inden for sin gyldighed. Den er ikke autoritativ for, hvem systemet må sende andre kunders oplysninger til. OWASP understreger, at RAG og fine-tuning ikke i sig selv fjerner prompt injection.
For en NoraOS-pilot bør I bede om en demonstration af både den almindelige opgave og de afviste handlinger. Afklar, hvilke data Nora Assistant bruger, hvilke faste regler der gælder, og hvad en eventuelt tilvalgt autonomi må gøre. Denne guide dokumenterer ikke, at alle NoraOS-opsætninger er penetrationstestet eller immune over for angreb.
En nyttig første beslutning er, hvilken handling et forkert tolket dokument aldrig må kunne udløse. Vis derefter, hvor netop den grænse bliver håndhævet.
Brug det i praksis
Jeres næste skridt
- Beskriv den tilladte forretningsopgave og dens beføjelser.
- Markér hver handling, der ændrer data eller deler oplysninger.
- Behandl eksterne dokumenter og værktøjssvar som input.
- Test både afvisningen og den faktiske systemtilstand.
- Gem udfald, ansvar og åbne begrænsninger.
Ofte stillede spørgsmål
Er en forkert pris på en faktura prompt injection?+
Ikke nødvendigvis. En indholdsfejl og et forsøg på at påvirke AI-systemets adfærd er forskellige problemer. Begge kan kræve kontrol.
Beskytter RAG automatisk mod prompt injection?+
Nej. Indhold, der hentes fra dokumenter, kan også forsøge at påvirke modellen. Handlinger og adgang skal fortsat kontrolleres.
Kan fem beståede tests bevise, at løsningen er sikker?+
Nej. De dokumenterer de afprøvede tilfælde under de givne forhold. Bevar kontroller og gentest ved ændringer.
Kilder og faglig baggrund
De praktiske eksempler og tjeklister er udarbejdet til denne guide. Følgende kilder uddyber de angivne faglige begreber.
Faglig kilde til direkte/indirekte påvirkning, konsekvenser og begrænsninger ved RAG. Testcases i artiklen er Norstreams egne. Kontrolleret 26. oktober 2026.
Skelner mellem for mange funktioner, for brede rettigheder og for stor autonomi. Dette er ikke en certificering af NoraOS. Kontrolleret 26. oktober 2026.
Fra guiden til jeres arbejdsgang
Se hvilke oplysninger, adgange og kontroller der skal afklares, før jeres systemer forbindes.
Brug skabelonen
Saml jeres egne oplysninger i et arbejdsgrundlag, som kan udfyldes og downloades.
Udgivet af Norstream med AI-assisteret udarbejdelse. Eksempler er illustrative, medmindre andet er angivet. Tilpas metoder og kontroller til jeres systemer og faglige ansvar.
Har du en rettelse eller et spørgsmål?Se kontrollen i en konkret arbejdsgang
Tag et konstrueret eller anonymiseret eksempel med. Vi afklarer data, roller, godkendelser og hvilke handlinger en NoraOS-pilot skal kunne gennemføre eller afvise.
Afklar jeres arbejdsgang med Norstream